Control library

Biblioteca profesional de controles de IA

Controles operativos para convertir riesgos de IA en objetivos verificables, pruebas repetibles, evidencias recuperables y responsables claros.

18controles8dominios9marcos referenciados
1 · ObjetivoQué riesgo reduce o qué resultado debe producir el control.
2 · PruebaCómo demostrar de forma reproducible que el control existe y funciona.
3 · EvidenciaQué artefacto debe poder recuperar un auditor o responsable.
4 · CadenciaCuándo repetir la prueba y quién debe revisarla.
18controles operativos
8dominios de control
6+marcos referenciados
4elementos por prueba: objetivo, test, evidencia y cadencia

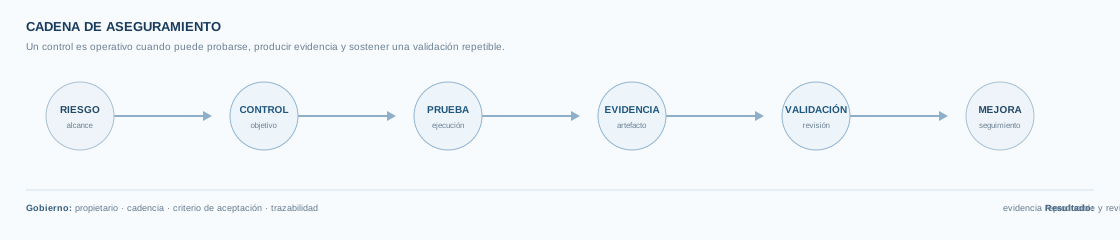
Mapa operativo del control

El catálogo conecta dominio, objetivo, evidencia y validación para que cada control pueda probarse, revisarse y mejorarse.

Flujo desde dominios hasta controles, evidencia, validación y mejora continua

Controles disponibles

CL-AI-GOV-001Gobierno

Inventario de sistemas de IA

RiesgoEvitar activos desconocidos y Shadow AI
EvidenciaInventario versionado, propietario y fecha de revisión
MarcosISO/IEC 42001 · EU AI Act
Cómo probar y operar este control
Prueba sugeridaComparar inventario con compras, SaaS, repositorios y entrevistas de negocio.
CadenciaMensual o ante altas relevantes
Responsable tipoGobierno de IA / Arquitectura
Evidencia mínimaExport del inventario + reconciliación + evidencias de altas/bajas
CL-AI-GOV-002Gobierno

Propietario y RACI

RiesgoEvitar decisiones sin responsable
EvidenciaRACI aprobada y aceptación del rol
MarcosISO/IEC 42001
Cómo probar y operar este control
Prueba sugeridaTomar una muestra de sistemas y comprobar propietario, RACI y aprobación vigente.
CadenciaTrimestral
Responsable tipoGobierno de IA
Evidencia mínimaRACI aprobado + acta/registro de decisión
CL-AI-GOV-003Gobierno

Gates del ciclo de vida

RiesgoEvitar despliegues sin validación
EvidenciaActas de aprobación y criterios de salida
MarcosNIST AI RMF · ISO/IEC 42001
Cómo probar y operar este control
Prueba sugeridaVerificar en una muestra que diseño, piloto, producción y retirada exigen criterios de entrada/salida.
CadenciaPor cambio significativo
Responsable tipoGobierno / PMO
Evidencia mínimaChecklist de gate + decisión + excepciones
CL-AI-SEC-001Seguridad

MFA, SSO y mínimo privilegio

RiesgoReducir accesos no autorizados
EvidenciaConfiguración de identidad, roles y revisión
MarcosISO/IEC 27001 · ENS
Cómo probar y operar este control
Prueba sugeridaRevisar SSO/MFA, roles efectivos y cuentas privilegiadas; probar denegación de acceso no autorizado.
CadenciaTrimestral
Responsable tipoIAM / Seguridad
Evidencia mínimaExport de roles + prueba de acceso + revisión de privilegios
CL-AI-SEC-002Seguridad

Gestión de secretos y API keys

RiesgoEvitar exposición y abuso de credenciales
EvidenciaVault, rotación y registros de acceso
MarcosOWASP · ENS
Cómo probar y operar este control
Prueba sugeridaBuscar secretos expuestos y verificar almacenamiento, rotación, expiración y mínimo alcance.
CadenciaMensual
Responsable tipoSeguridad / Plataforma
Evidencia mínimaInventario de secretos + configuración + prueba de rotación
CL-AI-SEC-003Seguridad

Validación de entradas

RiesgoReducir prompt injection y abuso
EvidenciaReglas, pruebas y excepciones aprobadas
MarcosOWASP LLM
Cómo probar y operar este control
Prueba sugeridaEjecutar casos de prompt injection, payloads malformados y entradas fuera de política.
CadenciaPor release
Responsable tipoAppSec / Red Team
Evidencia mínimaCasos de prueba + resultado + defectos corregidos
CL-AI-SEC-004Seguridad

Validación de salidas

RiesgoEvitar contenido inseguro o filtraciones
EvidenciaGuardrails, pruebas y métricas
MarcosOWASP LLM · EU AI Act
Cómo probar y operar este control
Prueba sugeridaProbar salidas con contenido inseguro, datos sensibles y formatos no esperados antes de consumirlas.
CadenciaPor release
Responsable tipoAppSec
Evidencia mínimaCasos de salida + validadores + evidencias de bloqueo
CL-AI-SEC-005Seguridad

Autorización de herramientas de agentes

RiesgoLimitar autonomía e impacto
EvidenciaAllowlist, scopes y logs de ejecución
MarcosOWASP Agentic
Cómo probar y operar este control
Prueba sugeridaEnumerar herramientas del agente y comprobar allowlist, scopes, confirmaciones y límites.
CadenciaPor cambio de agente
Responsable tipoSeguridad / Producto
Evidencia mínimaInventario de tools + scopes + logs de ejecución
CL-AI-DAT-001Datos

Clasificación y minimización

RiesgoEvitar uso indebido de información
EvidenciaClasificación, DLP y reglas de uso
MarcosRGPD · ISO/IEC 42001
Cómo probar y operar este control
Prueba sugeridaMuestrear prompts/datasets y verificar clasificación, minimización y controles de DLP.
CadenciaTrimestral
Responsable tipoData Governance / DPO
Evidencia mínimaClasificación + reglas DLP + resultados de muestreo
CL-AI-DAT-002Datos

Linaje y procedencia

RiesgoAsegurar trazabilidad de datasets
EvidenciaRegistro de fuentes, licencias y transformaciones
MarcosEU AI Act · NIST AI RMF
Cómo probar y operar este control
Prueba sugeridaTrazar un dato desde origen hasta entrenamiento/inferencia y verificar derechos y transformaciones.
CadenciaPor dataset crítico
Responsable tipoData Governance
Evidencia mínimaFicha de dataset + licencia + linaje + transformaciones
CL-AI-DAT-003Datos

Retención de prompts y respuestas

RiesgoEvitar conservación indefinida
EvidenciaPolítica, configuración y prueba de borrado
MarcosRGPD · ENS
Cómo probar y operar este control
Prueba sugeridaVerificar retención configurada y ejecutar una prueba real de borrado/expiración.
CadenciaSemestral
Responsable tipoData Governance / Seguridad
Evidencia mínimaPolítica + configuración + prueba de borrado
CL-AI-SUP-001Suministro

AI-BOM y dependencias

RiesgoConocer componentes y cadena de suministro
EvidenciaAI-BOM versionado y firmado
MarcosOWASP · NIST
Cómo probar y operar este control
Prueba sugeridaComparar AI-BOM con artefactos desplegados y verificar hashes, versiones y licencias.
CadenciaPor release
Responsable tipoArquitectura / DevSecOps
Evidencia mínimaAI-BOM firmado + hashes + evidencia de build
CL-AI-SUP-002Suministro

Due diligence de proveedor

RiesgoReducir riesgo de terceros
EvidenciaEvaluación, DPA, SLA y evidencias
MarcosEU AI Act · DORA
Cómo probar y operar este control
Prueba sugeridaRevisar proveedor contra requisitos de seguridad, privacidad, continuidad y obligaciones contractuales.
CadenciaAnual o renovación
Responsable tipoCompras / Riesgos
Evidencia mínimaDue diligence + contrato + SLA + plan de acciones
CL-AI-OBS-001Observabilidad

Logging de prompts y acciones

RiesgoPermitir investigación y auditoría
EvidenciaLogs íntegros, acceso controlado y retención
MarcosISO/IEC 42001 · ENS
Cómo probar y operar este control
Prueba sugeridaGenerar una transacción de prueba y comprobar correlación, integridad, acceso y retención de logs.
CadenciaTrimestral
Responsable tipoSOC / Plataforma
Evidencia mínimaEvento trazado extremo a extremo + política de retención
CL-AI-OBS-002Observabilidad

Detección de anomalías

RiesgoDetectar abuso y degradación
EvidenciaAlertas, umbrales y casos probados
MarcosNIST AI RMF
Cómo probar y operar este control
Prueba sugeridaSimular comportamiento anómalo y verificar alerta, umbral, triage y escalado.
CadenciaTrimestral
Responsable tipoSOC / ML Ops
Evidencia mínimaAlerta + ticket + métricas de detección
CL-AI-RES-001Operaciones

Playbook de incidentes de IA

RiesgoResponder sin improvisar
EvidenciaPlaybook probado, contactos y simulacros
MarcosNIS2 · ISO/IEC 27001
Cómo probar y operar este control
Prueba sugeridaEjecutar tabletop con escenario de abuso/filtración y medir decisión, escalado y recuperación.
CadenciaSemestral
Responsable tipoCSIRT / Negocio
Evidencia mínimaPlaybook + acta de ejercicio + acciones de mejora
CL-AI-AUD-001Auditoría

Recogida íntegra de evidencias

RiesgoSostener conclusiones de auditoría
EvidenciaCadena de custodia, muestra y hash
MarcosISO/IEC 42001
Cómo probar y operar este control
Prueba sugeridaSeleccionar una muestra y comprobar cadena de custodia, integridad, origen y reproducibilidad.
CadenciaPor auditoría
Responsable tipoAuditoría / GRC
Evidencia mínimaÍndice de evidencias + hashes + registro de custodia
CL-AI-ARC-001Arquitectura

Gateway corporativo de IA

RiesgoCentralizar política y observabilidad
EvidenciaArquitectura, configuración y pruebas
MarcosENS · OWASP
Cómo probar y operar este control
Prueba sugeridaVerificar que tráfico de IA pasa por el gateway aprobado y que políticas/logging no son eludibles.
CadenciaTrimestral
Responsable tipoArquitectura / Plataforma
Evidencia mínimaDiagrama + configuración + prueba de bypass negativa
Uso: la biblioteca de controles es un catálogo operativo. La relación con ISO/IEC 42001, ISO/IEC 27001, AI Act, NIST, OWASP, ENS, RGPD, DORA o NIS2 es orientativa y debe validarse según alcance, edición aplicable y contexto. Un control solo debe considerarse implantado cuando su prueba y evidencia puedan reproducirse.