42001
ISO/IEC 42001
Sistema de gestión para gobernar el ciclo de vida de la IA con responsabilidades, riesgos, controles y mejora continua.
- Tipo
- Sistema de gestión
- Foco
- Gobierno y operación
- Evidencia
- Políticas, objetivos, evaluaciones, auditorías
Una lectura transversal para localizar qué aporta cada marco cuando la misma necesidad aparece como gobierno, gestión del riesgo, ciberseguridad, conformidad, amenaza o evidencia. La correspondencia es orientativa: no sustituye el análisis de aplicabilidad ni una matriz formal de cumplimiento.
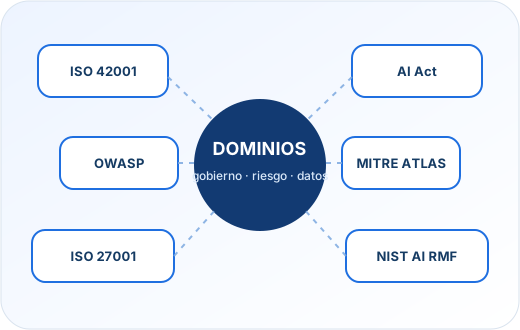
No todos los marcos persiguen el mismo objetivo. ISO/IEC 42001 estructura un sistema de gestión; ISO/IEC 27001 aporta controles de seguridad de la información; NIST AI RMF organiza la gestión del riesgo; el AI Act introduce obligaciones jurídicas; OWASP se centra en riesgos de aplicaciones LLM/GenAI; MITRE ATLAS describe tácticas y técnicas adversarias contra sistemas de IA.
Qué resuelve, qué evidencia suele generar y cuándo aporta más valor.
Sistema de gestión para gobernar el ciclo de vida de la IA con responsabilidades, riesgos, controles y mejora continua.
Base de seguridad de la información para activos, accesos, proveedores, incidentes, continuidad y operación segura.
Marco de gestión del riesgo de IA organizado alrededor de GOVERN, MAP, MEASURE y MANAGE.
Marco jurídico basado en roles, usos y categorías de riesgo, con obligaciones diferenciadas y requisitos de evidencia.
Riesgos técnicos de aplicaciones de IA generativa: prompt injection, exposición de datos, supply chain y abuso de capacidades.
Base de conocimiento adversaria para describir tácticas, técnicas y mitigaciones observadas contra sistemas de IA.
Filtra por dominio para identificar rápidamente qué referencia utilizar como punto de entrada.
Una lectura rápida de cómo los seis marcos se cruzan con los dominios comunes. La intensidad expresa relación práctica y debe leerse junto a la matriz detallada.
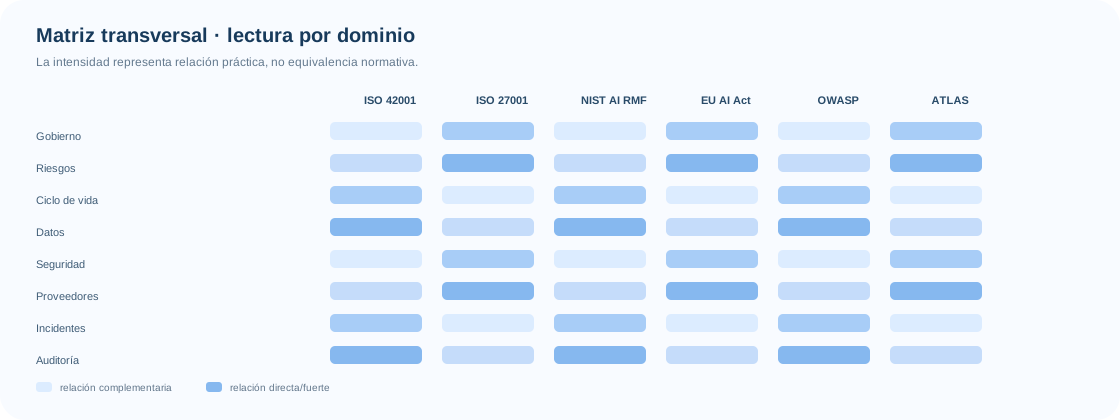
| Dominio | ISO 42001 | ISO 27001 | NIST AI RMF | EU AI Act | OWASP GenAI | MITRE ATLAS |
|---|---|---|---|---|---|---|
| Gobierno y responsabilidades Dirección | Liderazgo, roles, política y gobernanza del SGIA | Gobierno de seguridad y asignación de responsabilidades | GOVERN | Roles de operador económico, supervisión y gobernanza | Governance / secure design | Mitigaciones y responsabilidades defensivas |
| Gestión de riesgos Riesgo | Planificación y operación del riesgo de IA | Evaluación y tratamiento del riesgo de seguridad | MAP · MEASURE · MANAGE | Sistema de gestión de riesgos para sistemas sujetos a requisitos | Threat modeling y mitigación de riesgos LLM | Modelado de tácticas, técnicas y exposición |
| Inventario y ciclo de vida Activos | Contexto, inventario, operación y cambios del sistema | Inventario de información y activos asociados | GOVERN · MAP | Documentación, registro y vigilancia durante el ciclo de vida | Inventario de modelos, plugins, agentes y dependencias | Activos, superficies y técnicas asociadas |
| Datos y privacidad Datos | Controles de datos y calidad dentro del SGIA | Protección de información, acceso, cifrado y ciclo de vida | MAP · MEASURE | Gobernanza y calidad de datos cuando resulte aplicable | Data leakage, poisoning y tratamiento inseguro | Poisoning, exfiltration y manipulación de datos |
| Seguridad técnica Defensa | Controles operativos y tratamiento de riesgos de IA | Controles tecnológicos, identidades, vulnerabilidades, logging | MEASURE · MANAGE | Robustez, precisión y ciberseguridad en los supuestos aplicables | Prompt injection, output handling, agency, supply chain | Técnicas adversarias y mitigaciones específicas de ML/AI |
| Proveedores y cadena de suministro Terceros | Relaciones con terceros y recursos externos | Relaciones y servicios de proveedores | GOVERN · MAP | Obligaciones según rol y relaciones en la cadena de valor | Supply chain y dependencias de modelos/componentes | Supply chain compromise y acceso inicial |
| Incidentes y mejora Operación | Corrección, mejora y tratamiento de desviaciones | Gestión de eventos e incidentes de seguridad | MANAGE | Notificación y acciones correctoras cuando proceda | Detección, respuesta y hardening posterior | Detección de técnicas y cobertura defensiva |
| Auditoría y evidencias Assurance | Evaluación del desempeño y auditoría interna | Evaluación del desempeño y auditoría del SGSI | GOVERN · MEASURE | Documentación, registros y evaluación de conformidad según supuesto | Verification / testing | Emulación, validación de detecciones y cobertura |
La combinación suele ser más útil que intentar sustituir un marco por otro.
Necesitas responsabilidades, política, objetivos, riesgo, evaluación y mejora continua.
Punto de partida: ISO/IEC 42001 + NIST AI RMFClasifica el sistema, identifica el rol de la organización y documenta las obligaciones exigibles.
Punto de partida: EU AI Act + gobierno internoCombina controles de seguridad corporativa con riesgos específicos de GenAI y pruebas ofensivas.
Punto de partida: ISO 27001 + OWASP + ATLASParte de escenarios de amenaza, técnicas conocidas y criterios de validación reproducibles.
Punto de partida: MITRE ATLAS + OWASPConecta requisitos, controles, pruebas, responsables, frecuencia y evidencia recuperable.
Punto de partida: ISO 42001 + ISO 27001 + controles CyberLibrary